قراصنة ينتحلون صفة مصلحة الضرائب في كيان الاحتلال لاستهداف مؤسسات وشركات
 13 oC
Güneşli
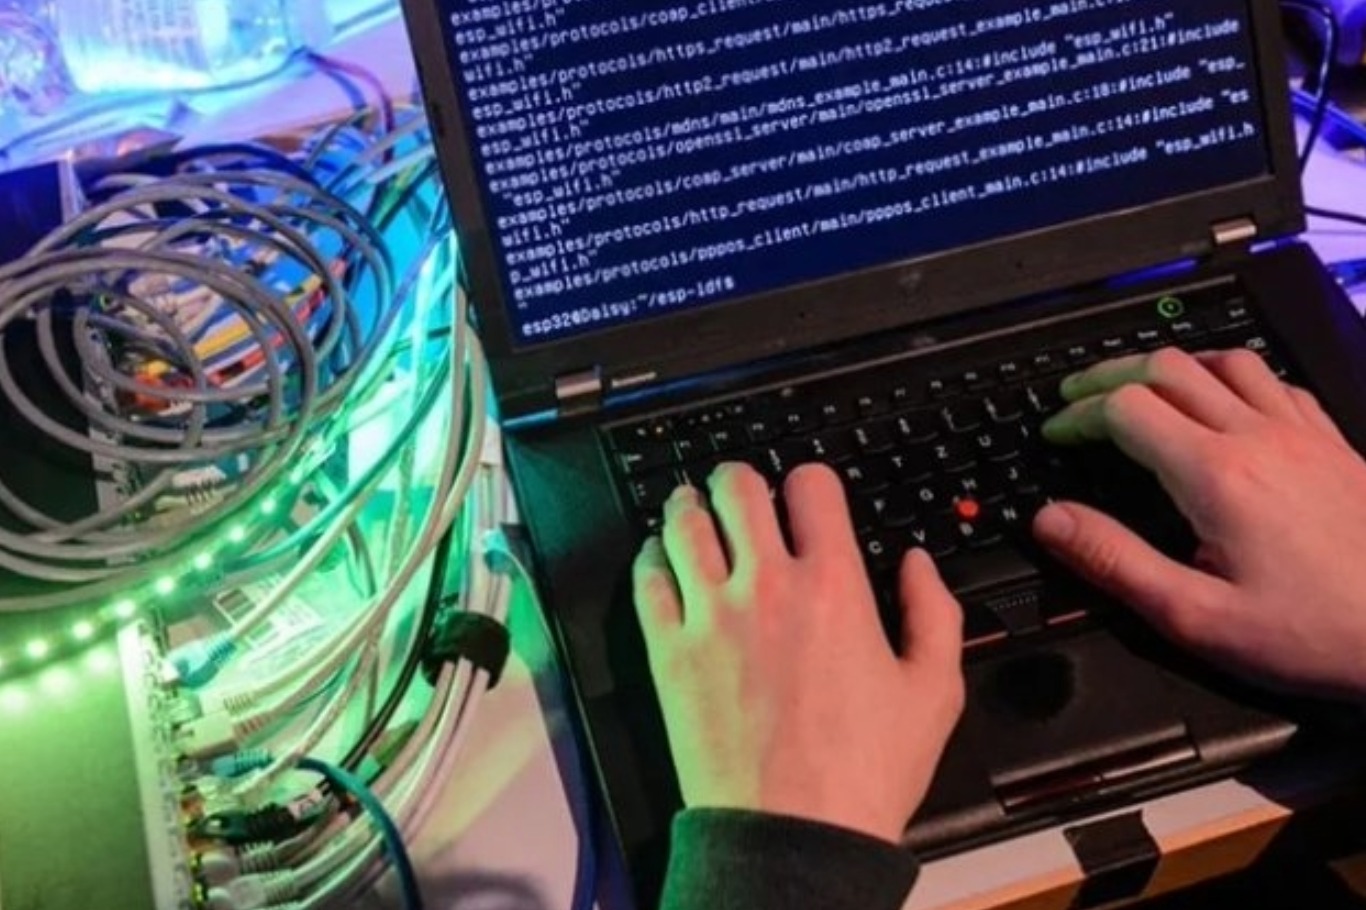
استغل قراصنة هوية مصلحة الضرائب في كيان الاحتلال لإرسال رسائل تصيّد مزيفة إلى موظفين في مؤسسات من قطاعات مختلفة، بهدف دفعهم إلى تثبيت برنامج يتيح الوصول عن بُعد إلى أجهزتهم، وسط شبهات بارتباط الهجوم بمجموعة MuddyWater المدعومة من إيران.
وكشف تقرير أمني عن حملة اختراق إلكتروني استهدفت مؤسسات داخل كيان الاحتلال الصهيوني، انتحل خلالها قراصنة صفة مصلحة الضرائب، وأرسلوا رسائل بريد إلكتروني احتيالية إلى الموظفين لإقناعهم بتنزيل برامج تتيح التحكم عن بُعد في حواسيبهم.
وبحسب صحيفة معاريف العبرية، التي استندت إلى دراسة أجراها مركز الأبحاث Cato CTRL التابع لشركة الأمن السيبراني Cato Networks، رُصدت الحملة للمرة الأولى في أيلول 2026، واستهدفت موظفين في مؤسسات تعمل ضمن قطاعات اقتصادية مختلفة، عبر رسائل صُممت لتبدو وكأنها إشعارات رسمية صادرة عن مصلحة الضرائب.
وأظهرت نتائج التحقيق أن الرسائل تضمنت روابط تقود إلى مواقع إلكترونية مزيفة تحاكي في تصميمها وعناوينها المواقع الحكومية الرسمية، بهدف إقناع الموظفين بموثوقيتها ودفعهم إلى تنزيل ملفات مرتبطة ظاهرياً بالإجراءات الضريبية.
وأوضح الباحثون أن النقر على تلك الروابط كان ينقل المستخدمين إلى صفحة تنتحل صفة قسم الحسابات الشخصية التابع لمصلحة الضرائب، حيث يُطلب منهم إتمام إجراء يُقدَّم على أنه تحقق أمني، قبل السماح بتنزيل ملفات تبدو كأنها وثائق ضريبية.
لكن الفحص كشف أن الملفات لا تحتوي على مستندات رسمية، بل على برامج تنفيذية أُخفيت داخل ملفات تحمل مظهر الوثائق الضريبية.
وأشار التقرير إلى أن تشغيل هذه الملفات قد يؤدي إلى تثبيت برنامج SimpleHelp، وهو تطبيق شرعي يُستخدم لإدارة الأجهزة وتقديم الدعم الفني عن بُعد، غير أن المهاجمين حاولوا استغلال إمكاناته للوصول غير المصرح به إلى حواسيب الموظفين.
ووفقاً للباحثين، يتيح البرنامج، في حال إساءة استخدامه، الوصول إلى البيانات المخزنة على الأجهزة، وتشغيل التطبيقات وتنفيذ الأوامر ونقل الملفات، فضلاً عن إعادة الاتصال بالحاسوب المستهدف حتى في حال عدم وجود المستخدم أمامه.
ومع ذلك، شدد الباحثون على أن هذه الإمكانات تمثل ما يمكن للمهاجمين تنفيذه باستخدام البرنامج، ولا تعني ثبوت تنفيذ جميع تلك الأنشطة على كل الأجهزة المستهدفة.
وذكرت معاريف أن الحملة ركزت على موظفي المؤسسات في قطاعات متعددة، ولا سيما العاملين في الشؤون المالية والمحاسبة والإدارة، نظراً إلى تعاملهم المتكرر مع الإقرارات الضريبية ومستندات الدفع والتقارير المالية، ما يجعل الرسائل المزيفة أكثر إقناعاً بالنسبة إليهم.
شبهات بارتباط الهجوم بمجموعة MuddyWater الإيرانية
رجّح باحثو Cato Networks احتمال ارتباط الحملة بمجموعة القرصنة MuddyWater، التي سبق أن ارتبط اسمها بعمليات إلكترونية استهدفت مؤسسات في كيان الاحتلال.
واستندت هذه الشبهات إلى أوجه تشابه في أساليب الهجوم، من بينها استخدام رسائل تصيّد باللغة العبرية، وانتحال هويات مؤسسات وشخصيات معروفة، والاعتماد على برامج شرعية تتيح الوصول عن بُعد إلى أجهزة الضحايا.
ولفت التقرير إلى أن محاولات المجموعة الاستفادة من برنامج SimpleHelp تعود إلى تشرين الأول 2023، حين وثّق الباحثون توزيع التطبيق عبر رسائل بريد إلكتروني احتيالية.
وفي آذار 2024، رُصد هجوم آخر استهدف مؤسسات داخل كيان الاحتلال، استخدم فيه المهاجمون رسائل باللغة العبرية توحي بأنها تتعلق بصرف الرواتب، لدفع المستخدمين إلى تنزيل برامج مختلفة تتيح الوصول عن بُعد.
وبحسب الصحيفة، أدرج تحذير مشترك أصدرته مؤسسات الأمن السيبراني الأمريكية والبريطانية في شباط 2022 مجموعة MuddyWater ضمن المجموعات المرتبطة بوزارة الاستخبارات والأمن الإيرانية.
ورغم هذه المؤشرات، لم يقدم الباحثون دليلاً قاطعاً يثبت هوية الجهة التي تقف وراء الهجوم الأخير، مؤكدين أن الاشتباه يستند إلى تشابه الأدوات والأساليب المستخدمة مع عمليات سابقة، دون التوصل إلى إثبات نهائي لمسؤولية المجموعة عنه.
كما رصد التحقيق عدداً من المواقع الإلكترونية التي استُخدمت لتوزيع الملفات المشبوهة، إلى جانب خوادم اعتمد عليها المهاجمون للاتصال بالأجهزة المستهدفة وإرسال الأوامر إليها.
وفي إحدى الحالات، تمكن نظام منع الهجمات التابع لشركة Cato Networks من رصد محاولة اتصال بأحد العناوين الإلكترونية المرتبطة بالحملة وحظرها. (İLKHA)
تنبيه: وكالة إيلكا الإخبارية تمتلك جميع حقوق نشر الأخبار والصور وأشرطة الفيديو التي يتم نشرها في الموقع،وفي أي حال من الأحوال لن يمكن استخدامها كليا أو جزئياً دون عقد مبرم مع الوكالة أو اشتراك مسبق.
قال المرشد الإيراني مجتبى خامنئي: "إن الولايات المتحدة تسعى إلى إخضاع إيران وإجبارها على الاستسلام دون شروط"، محذرًا من أن أي توجه نحو الاستسلام سيشجع واشنطن على تقديم مطالب أكبر وشن حروب وهجمات جديدة.
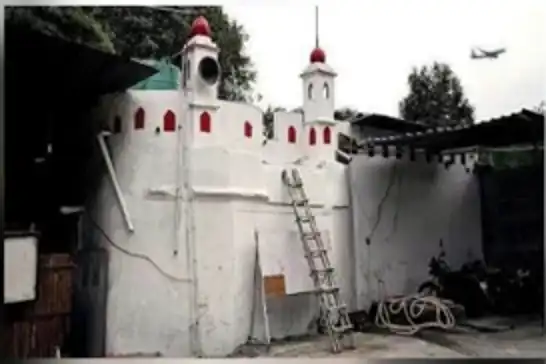
أصدرت السلطات الهندية قراراً بهدم مسجد ريس كورس التاريخي القريب من مقر رئيس الوزراء في نيودلهي والاستيلاء على أرضه، لكن المحكمة العليا في دلهي أوقفت إجراءات الهدم لمدة أربعة أسابيع استجابة لطلب تقدم به مسلمون لحماية المسجد.
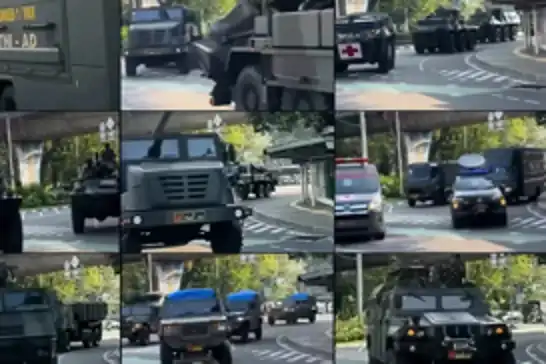
تتواصل التحقيقات في مزاعم تعرّض اتصالات الرئيس الإندونيسي، برابوو سوبيانتو، للتنصّت غير القانوني، بالتزامن مع إرسال أكثر من 20 ألف جندي وعنصر عسكري إلى العاصمة جاكرتا، وسط غموض بشأن ارتباط التحركات العسكرية بالقضية.
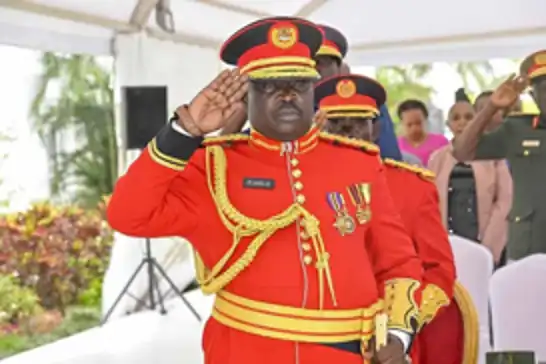
أعلنت السلطات الأوغندية اعتقال الفريق المتقاعد بيتر إلويلو، نائب قائد قوات الدفاع السابق، بتهمة التخطيط لأنشطة تهدف إلى زعزعة الاستقرار في البلاد، في قضية أعادت التوترات داخل المؤسسة العسكرية إلى الواجهة، وفتحت باب التساؤلات بشأن ترتيبات انتقال السلطة بعد الرئيس يويري موسيفيني.